Integrity bleibt Security: Baseline, Malware, Schwachstellen, Shield, Erweiterungsreste und lokale Sitemap. FREE arbeitet nur lokal. PRO und ENTERPRISE dürfen nach Lizenz und deiner Zustimmung mit dem Portal sprechen — ohne Dateiinhalte, Hashes oder Funddetails im Heartbeat.
Integrity ist das Joomla-Sicherheitsprodukt auf deiner Website (`com_cmspatrol`). Es ersetzt weder Backup noch Statistik noch Inventory. Upgrade-Buttons im Agenten führen nur ins Portal; bezahlt wird nie im Agenten.
Was Integrity auf der Website kann
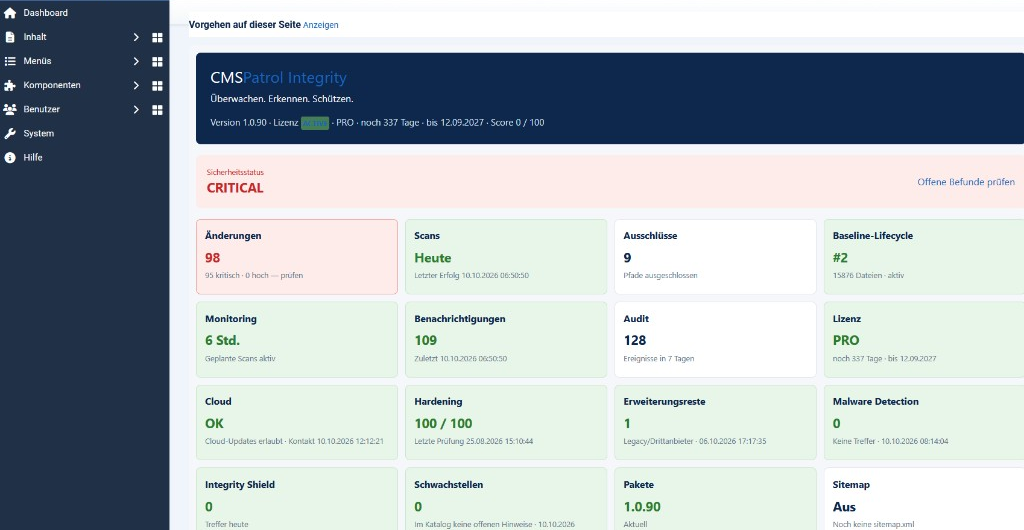
- Dashboard mit Status der letzten Prüfungen
- Baseline des vertrauenswürdigen Dateibestands und Lifecycle (neue Baseline, Abweichungen übernehmen oder weiter beobachten)
- Änderungen: neue, geänderte und gelöschte Dateien mit kryptografischem Vergleich, ohne dass du tausende Dateien von Hand öffnest
- Scans manuell oder über den Zeitplaner der Website
- Ausschlüsse für Verzeichnisse, die nicht zur Baseline gehören sollen
- Erweiterungsreste: Ordner ohne Datenbankeintrag und Einträge ohne Ordner, getrennt nach aktuellem Core, altem Core und Drittanbieter
- Lokale Sitemap aus veröffentlichten, öffentlichen Menüpunkten und Beiträgen — Datei bleibt auf der Website
- Lizenz, Cloud-Zustimmung und Updateprüfung liegen im Agenten; die Installation selbst bleibt Joomla Update
- Frontend-Module für Impressum, Datenschutz und den Hinweis „Gesichert durch CMSPatrol“
- Kein automatisches Phone-Home nach der Installation
FREE
- Alles aus „Was Integrity auf der Website kann“, soweit die Edition das lokal erlaubt
- Bleibt lokal: keine Registrierung, kein Heartbeat, kein Portal, kein Cloud-Feed
- Keine Malware-Erkennung, kein Schwachstellen-Abgleich, kein Hardening Center, kein Integrity Shield
- Kein Audit-Trail, keine PDF-Berichte, keine E-Mail-Benachrichtigungen über die Cloud
- Backup, Cloudspeicher und Statistik stecken nicht in Integrity FREE
PRO
- Alles aus FREE plus die Sicherheitswerkzeuge auf der Website
- Malware Detection: verdächtige Muster mit Herkunft, Fundstelle und Empfehlung. Es gibt kein automatisches Löschen — du entscheidest
- Unveränderte Baseline-Dateien gelten lokal nicht als Malware-Fund. Der Hash-Vergleich verlässt die Website nicht
- Optional per Klick: öffentliche Datei-URL und Relativpfad an die Cloud schicken (`malware-sample`), nie Dateiinhalt oder Hash im Heartbeat
- Optional per Klick oder nach Scan: erwarteten Original-Hash einer bekannten Joomla- oder Erweiterungsversion aus der Cloud holen und lokal vergleichen. Unbekannte Pfade sind kein Fund und kein technischer Fehler
- Schwachstellen: installierte Erweiterungen lokal gegen den Cloud-Katalog. Abgleich und Priorisierung bleiben auf der Website. Advisory-Listen und Funddetails gehen nicht im Heartbeat
- Integrity Shield: verdächtige Zugriffe auf die Joomla-Anwendung erkennen, optional Access-Log der Site lesen, Signaturen nach Heartbeat laden. Standard aus. Kein WAF, keine automatische Sperre. Im Notfall sperrst du IP oder Netz selbst (HTTP 403, kein `.htaccess`)
- Optional Shield-Korrelation nach gesondertem Häkchen im Portal: HMAC, Signatur und Stunde — keine Klartext-IPs
- Erweiterungsreste löschen nur für Orphans, nach Nachfrage. Aktuellen Core über Discover nachinstallieren, nicht löschen
- Sitemap: Kategorien und Sprachalternativen, Live-XML und HTML-Seite, optionale Bilder-Sitemap, Eintrag in robots.txt in einem markierten Block. Erkennt JSitemap/OSMap. Kein Ping, nichts in die Cloud
- Hardening Center: prüfbare Härtungshinweise und Kennzahlen auf der Website
- Audit-Trail, Verlauf und PDF-Berichte lokal
- Agent-Status und Systeminventar auf der Website (nicht der Inventory-Census ins Portal)
- Cloud-Portal, Heartbeat und Lizenzprüfung erst nach ausdrücklicher Verbindungszustimmung. Danach dürfen nur Zählwerte mit: offene Änderungen, offene Malware, Shield-Treffer heute, manuelle Sperren — keine Pfade, IPs oder Fundlisten. Shield macht die Portalzeile nicht zu „Prüfung nötig“
- Benachrichtigungen und E-Mail-Vorlagen, wo du sie eingeschaltet hast
- Community Insights nur nach gesonderter Portal-Einwilligung: anonyme Zählwerte, Credits. Standard ist aus. Das ist keine Lizenz-Edition
- Optional Cloud-angestoßenes Integrity-Paket-Update, wenn du lokal Cloud-Updates erlaubst und jemand mit Portalrecht das Paket einplant
- Enthält kein Backup, keinen CMSPatrol-Cloudspeicher und keine Statistik
ENTERPRISE
- Alles aus PRO
- Compliance-Center sowie Berichte zu NIS2, ISO 27001 und BSI als Dokumentationshilfe — das ist keine Zertifizierung und kein Audit durch CMSPatrol
- Erweitertes Audit, ausführliche und Management-Berichte
- API-Zugang, erweiterte Rollen und Enterprise-Dashboards, soweit im Agenten und Portal ausgeliefert
- ENTERPRISE buchst du im Shop, wenn ein Paket veröffentlicht ist, sonst per Anfrage
- Vier-Augen-Wiederherstellung gehört zum Backup-Produkt, nicht zu Integrity ENTERPRISE
Was Integrity nie ungefragt sendet
- Dateiinhalte, Datei-Hashes, Pfade zu Funden, Audit-Logs der Website, Compliance-Berichte, Backup-Archive, Datenbankinhalte, Kundeninhalte
- Malware- oder Schwachstellen-Funddetails, Shield-Events, IPs, URLs oder User-Agents in die Cloud, solange du das nicht später gesondert erlaubst
- Heartbeat nach Zustimmung: Lizenzschlüssel, Site- und Instanz-UUID, Domain bzw. URL, Agent-/Joomla-/PHP-Version, Lizenzstatus, optionale Zählwerte — nicht die Website selbst